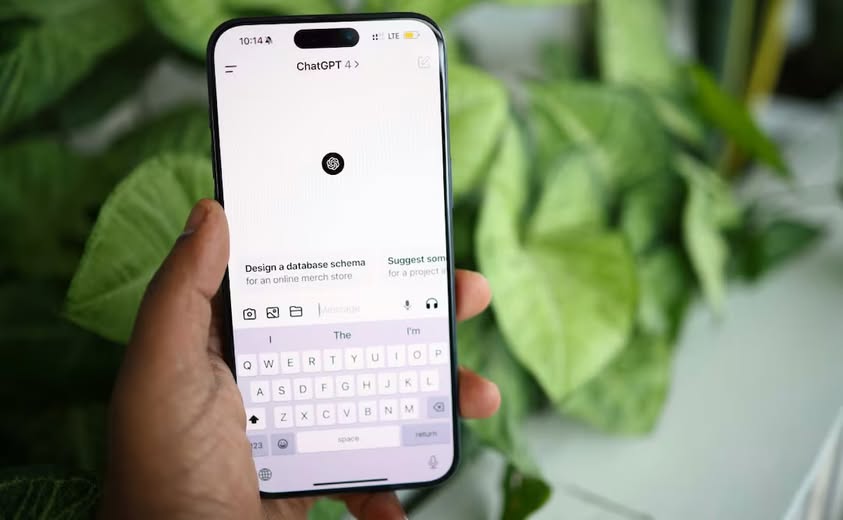
CD. DE MÉXICO.- ChatGPT se ha convertido en una herramienta para resolver dudas, organizar actividades, desarrollar proyectos y analizar documentos. Sin embargo, la información que los usuarios comparten con el chatbot también puede representar un riesgo si alguien consigue acceder a su cuenta sin autorización.
ESET Latinoamérica, compañía especializada en ciberseguridad, advierte que el robo de una cuenta de ChatGPT no solo permite consultar conversaciones anteriores. Las consecuencias pueden incluir la exposición de datos personales, documentos confidenciales, información laboral e incluso datos de clientes o compañeros de trabajo.
El alcance del incidente depende de la información que se haya compartido, las funciones utilizadas y los servicios que estén conectados a la cuenta. Por ello, recuperar el acceso es solo una parte del proceso: también es necesario impedir que un atacante continúe dentro de la sesión y revisar si pudo aprovechar la información disponible.
De acuerdo con ESET, una cuenta comprometida puede convertirse en una fuente de información para realizar otros ataques. Entre los principales riesgos se encuentran:
Acceder a información privada: el atacante podría consultar conversaciones, documentos y datos personales compartidos con el chatbot, incluidos detalles de proyectos laborales o información sensible.
Preparar estafas más convincentes: al conocer los intereses, las relaciones personales y los contactos profesionales de la víctima, podría crear mensajes fraudulentos más creíbles para engañarla o suplantar su identidad.
Exponer información de terceros: los contratos, archivos internos y datos de clientes compartidos en las conversaciones también podrían quedar comprometidos, con posibles consecuencias para empresas y colaboradores.
Aprovechar herramientas conectadas: dependiendo de los permisos y las integraciones habilitadas, un atacante podría acceder a recursos asociados, consultar documentos o utilizar determinadas funciones para hacerse pasar por el usuario.
Generar gastos no autorizados: si la cuenta permite utilizar créditos de API u otros recursos facturables, podría provocar consumos que el titular no reconoce.
Bloquear al propietario: un atacante podría modificar la configuración de seguridad o las credenciales para dificultar la recuperación de la cuenta.
Mario Micucci, investigador de Seguridad Informática de ESET Latinoamérica, señala que la gravedad del incidente depende del uso que se le dé a la herramienta. No enfrenta los mismos riesgos una persona que la utiliza para consultas cotidianas que alguien que comparte información de clientes o documentos internos de su empresa.
ESET identifica tres situaciones frecuentes que pueden facilitar el acceso no autorizado.
Los ciberdelincuentes pueden enviar correos electrónicos, mensajes en redes sociales o anuncios que aparentan provenir de ChatGPT u OpenAI. Con el pretexto de alertar sobre un inicio de sesión sospechoso o solicitar una verificación, dirigen a la víctima a una página falsa para obtener sus credenciales.
Usar la misma clave en ChatGPT, el correo electrónico y otras plataformas aumenta el riesgo. Si una de esas contraseñas queda expuesta en una filtración, los atacantes pueden intentar utilizarla para entrar en otros servicios, una técnica conocida como credential stuffing.
Un equipo infectado con malware puede facilitar el robo de credenciales. También existe el riesgo de dejar una sesión abierta en una computadora compartida, utilizar un dispositivo ajeno sin cerrar la cuenta o perder un equipo que permanece desbloqueado.
Si sospechas que alguien accedió a tu cuenta sin permiso, ESET recomienda actuar cuanto antes para recuperar el control y limitar la exposición de información. Estas son las principales medidas que debes tomar:
1. Cambia tu contraseña. Si todavía puedes entrar a la cuenta, establece una contraseña nueva, robusta y exclusiva para ese servicio. Si inicias sesión mediante Google o Microsoft, revisa también la seguridad de esa cuenta y cambia su contraseña si sospechas que fue comprometida.
2. Cierra las sesiones activas. Desde la configuración de seguridad de ChatGPT, utiliza la opción para cerrar todas las sesiones disponibles. Esto ayuda a impedir que otros dispositivos sigan utilizando la cuenta, aunque el cierre puede tardar en completarse.
3. Revisa la actividad y las conversaciones. Busca mensajes, cambios de configuración o acciones que no reconozcas. También revisa si hay indicios de modificaciones en los métodos de autenticación o de uso de funciones conectadas.
4. Activa la autenticación de dos factores. Este mecanismo agrega una comprobación adicional al iniciar sesión, por lo que conocer la contraseña no debería ser suficiente para acceder. Es recomendable configurarlo después de cambiar la contraseña y cerrar las sesiones activas, ya que activarlo por sí solo no expulsa a quienes ya iniciaron sesión.
5. Contacta al soporte oficial de OpenAI. Si perdiste el acceso, detectaste actividad sospechosa o no puedes asegurar que el atacante haya salido de la cuenta, solicita ayuda mediante el Centro de ayuda de OpenAI.
Si la cuenta sigue comprometida, también conviene proteger el correo electrónico asociado, revisar los servicios conectados y cambiar las credenciales de otras plataformas que utilicen la misma contraseña. Si compartiste información laboral o de clientes, notifica al área de seguridad o a los responsables correspondientes para que puedan evaluar el posible impacto.
Mantente informado las 24 horas, los 7 días de la semana. Da click en el enlace y descarga nuestra App!