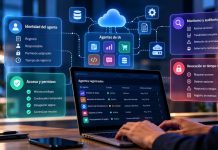
CD. DE MÉXICO.- Los agentes de inteligencia artificial (IA) comienzan a asumir tareas que antes dependían de las personas, desde consultar información hasta ejecutar cambios en la infraestructura tecnológica de una empresa. Pero, a medida que ganan autonomía, también surge una pregunta clave para la seguridad digital: ¿cómo saber quién es responsable de sus acciones y qué pueden hacer exactamente?
Para responder a ese desafío, IBM anunció nuevas capacidades de seguridad y gestión de identidades durante TechXchange 2026, con el objetivo de ayudar a las organizaciones a registrar sus agentes de IA, restringir sus accesos y supervisar sus operaciones, incluso cuando trabajan en diferentes plataformas y entornos de nube.
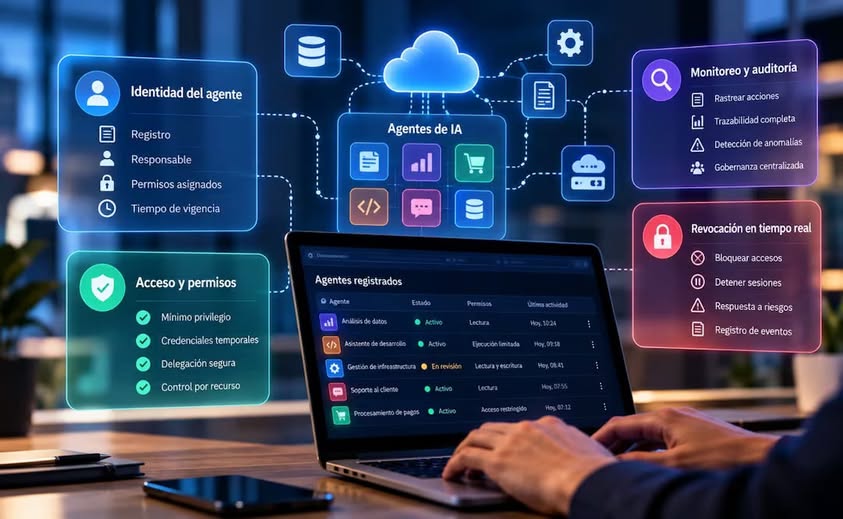
Entre las novedades están IBM Agent Identity, una solución para registrar, autenticar y delegar permisos a los agentes; nuevas funciones de HashiCorp Vault para administrar credenciales, e IBM Secure Hub, un plano de control centralizado para gestionar entornos de Vault distribuidos.
El propósito es que las empresas puedan aprovechar la automatización sin perder de vista qué agente interviene, con qué autorización opera y cómo detenerlo si representa un riesgo.
El reto es que los agentes no se comportan como los empleados. Una persona puede conservar su puesto y sus permisos durante meses, mientras que un agente puede activarse durante segundos, minutos o días para completar una tarea.
“Los agentes aparecen cada 30 segundos. Pueden durar un minuto, 10 minutos o 30 días. Los patrones, las prácticas y las herramientas que utilizábamos para gestionar el acceso y la identidad humana no funcionan igual de bien cuando la identidad de los agentes cambia a su velocida”, explicó Tyler Lynch, director de tecnología y automatización de IBM.
Por ello, IBM propone registrar cada agente, identificar quién es responsable de él y establecer qué acciones tiene permitido realizar. La solución IBM Agent Identity complementa los proveedores de identidad existentes, como Microsoft Entra, Okta e IBM Verify, en lugar de sustituirlos.
La propuesta pretende evitar que agentes utilicen indiscriminadamente las credenciales de las personas. Mediante mecanismos de delegación, pueden recibir permisos específicos para actuar en nombre de un usuario, limitados a determinados recursos y durante un periodo definido.
“Si no puedes ver qué agentes tienes, no puedes gobernarlos. Cada agente debe estar registrado, tener un responsable y contar con un patrocinador”, señaló Lynch.
La identificación es apenas el primer paso. También es necesario controlar las credenciales que permiten a los agentes consultar bases de datos, utilizar aplicaciones o acceder a servicios en la nube.
Para ello, HashiCorp Vault incorpora capacidades orientadas a gestionar credenciales dinámicas y de corta duración, que pueden caducar o revocarse. La estrategia contempla evaluar los permisos en cada solicitud, registrar las acciones y retirar el acceso cuando se detecten comportamientos riesgosos.
En una demostración presentada por IBM, un agente que asistía a un médico podía consultar el expediente de un paciente autorizado. Sin embargo, cuando intentaba acceder al registro de una persona considerada de acceso restringido, el sistema solicitaba la aprobación del profesional. Si este rechazaba la petición, la sesión del agente podía revocarse en tiempo real.
El mecanismo también podría aplicarse a operaciones financieras o a otros procesos que involucren información sensible. La intención es reducir el impacto de errores, instrucciones maliciosas o intentos de manipular el comportamiento de los agentes.
La seguridad también debe integrarse al desarrollo de software. Durante el encuentro, Shyam Patel, responsable de ingeniería de plataformas y servicios en la nube de PayPal, explicó cómo la compañía utiliza agentes para simplificar la gestión de su infraestructura tecnológica.
Su plataforma permite que los desarrolladores describan lo que necesitan y que un sistema de agentes coordine las tareas para provisionar servicios, mientras herramientas como Terraform ejecutan los cambios bajo controles y políticas de seguridad.
“Queremos que nuestros desarrolladores trabajen más rápido sin tener que lidiar con todas las complejidades de la infraestructura. Al mismo tiempo, debemos garantizar la seguridad, la confiabilidad y la gobernanza”, indicó Patel.
PayPal aplica controles antes de ejecutar los cambios y mantiene verificaciones durante el proceso. No obstante, Patel reconoció que aún enfrenta desafíos para asegurar que las acciones de los agentes sean atribuibles, auditables y estén sujetas a intervención humana cuando sea necesario.
Para IBM, el siguiente paso es extender estos controles a agentes desarrollados con distintas herramientas y proveedores. El objetivo no es frenar su adopción, sino establecer límites verificables para que puedan operar en entornos empresariales sin convertir la automatización en un riesgo difícil de rastrear.
Mantente informado las 24 horas, los 7 días de la semana. Da click en el enlace y descarga nuestra App!