MÉXICO.- Un presunto hackeo masivo a los sistemas de la Universidad Nacional Autónoma de México (UNAM) ha generado polémica luego de que salieran a la luz supuestos documentos internos, correos electrónicos y bases de datos que apuntan a plagios académicos, abusos de autoridad y denuncias administrativas que no habrían sido atendidas.
La información fue difundida a través de un hilo en la red social X por el periodista Ignacio Gómez Villaseñor, conocido por sus investigaciones en temas de política, corrupción y análisis tecnológico. En sus publicaciones se detalla una supuesta intrusión atribuida al ciberdelincuente identificado como “ByteToBreach“, vinculado previamente con la venta de datos en foros clandestinos.
El presunto ataque habría ocurrido a finales de septiembre e inicios de octubre, cuando personal de la Coordinación de Proyectos Tecnológicos (CPTI), reveló que ingenieros y desarrolladores trabajaron meses sin recibir honorarios, debido a procesos de auditoría y retrasos administrativos.
- Este periodo coincide con la existencia de una vulnerabilidad crítica identificada como CVE-2025-66478, relacionada con servidores Next.js, la cual habría sido explotada para el ataque masivo.
¿Qué encontraron en el presunto hackeo de la UNAM?
- El 13 de marzo de 2025, la UNAM detectó un primer “acceso ilícito” a los sistemas de la Secretaría de Desarrollo Institucional, situación que fue denunciada ante la Fiscalía General de la República (FGR). Sin embargo, el caso no habría avanzado.
Según la información difundida, ByteToBreach tuvo acceso al control total de infraestructura clave, incluyendo balanceadores de carga, directorios de identidad y servidores que alojan servicios de distintas facultades. Esto habría permitido el acceso a datos de más de 380 mil estudiantes y académicos, como matrículas, correos institucionales y contraseñas cifradas.
Entre los documentos presuntamente expuestos se encuentran denuncias graves contra Constantino Macías García, director de la sede UNAM Canadá, donde se documentan señales de acoso laboral y conductas inapropiadas que habrían sido conocidas por instancias internas sin una respuesta. Ante la falta de acción, algunas denuncias habrían sido llevadas a autoridades extranjeras, lo que habría escalado el conflicto a un plano internacional.
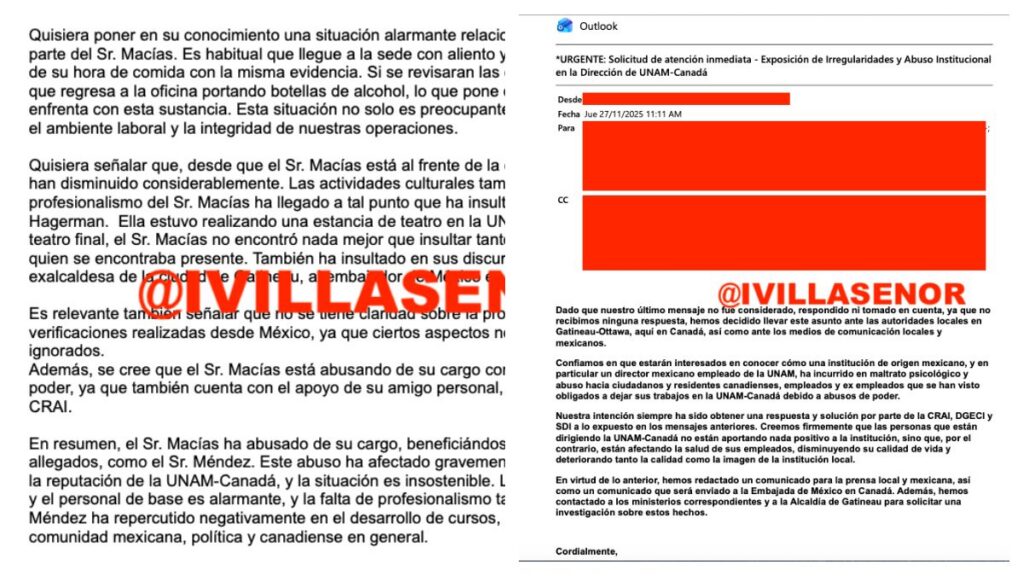
También se menciona un caso relacionado con el Premio PROFOPI, donde una patente sobre regeneración dental que fue premiada en 2025 y ya había sido denunciada por plagio desde el año anterior por parte de un docente. Los documentos filtrados sugieren que existían advertencias formales que no habrían sido atendidas.
La filtración no sólo expone riesgos académicos o administrativos. Entre los archivos también aparece una denuncia sobre la seguridad en el sistema de transporte universitario Pumabús, en la que se advierte sobre conductas peligrosas de un operador que, presuntamente, no habría sido sancionado debido a la protección del sindicato.
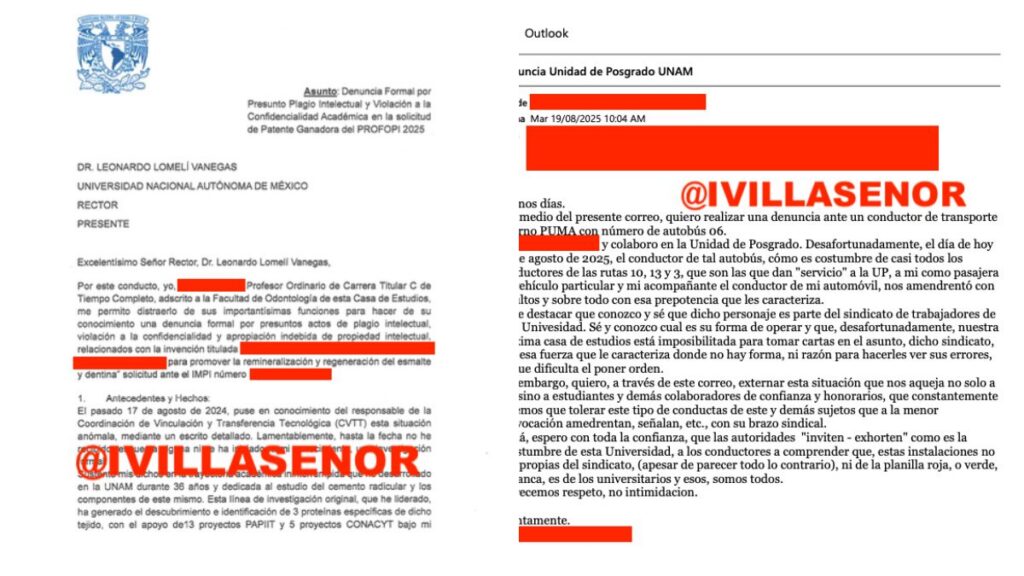
Esta y más información se encuentra al momento a la venta bajo el nombre “[SELLING] [MX] UNAM University Databases”, sin fijar un precio específico, lo que ha encendido alertas sobre el posible uso de esta información para fraudes, suplantación de identidad o espionaje.
¿Es real el hackeo a la UNAM?
El equipo de UnoTV revisó la autenticidad del usuario y confirmó que “ByteToBreach” es un alias real, con antecedentes en foros de filtraciones desde mediados de 2025.
El foro donde presuntamente se ofertan los datos obtenidos del hackeo a la UNAM es BreachForums, un espacio conocido por estar vinculado a actividades de hacking malicioso y otras prácticas cibercriminales.
Por razones de ciberseguridad, el acceso directo a este tipo de entornos requiere el aislamiento de equipos, por lo que la verificación (de la existencia de la información más no su autenticidad) se realizó mediante el análisis de referencias, el historial del usuario y menciones previas relacionadas con su actividad.
Por su parte, hasta el momento, la UNAM no ha emitido una postura oficial que confirme o descarte el presunto hackeo.
¿Quién es “ByteToBreach”, ciberdelincuente que hackeo presuntamente a la UNAM?
De acuerdo con reportes de medios especializados en ciberseguridad internacionales, ByteToBreach es un cibercriminal con motivaciones financieras que opera como comerciante de bases de datos robadas y corredor de accesos ilegales.
Su actividad comenzó a documentarse al menos desde junio de 2025, cuando empezó a ofrecer información sensible y accesos corporativos en foros clandestinos internacionales.
Análisis publicados en sitios y plataformas de Europa, Asia y América señalan que ByteToBreach ha estado vinculado a filtraciones que afectan a aerolíneas, bancos, dependencias gubernamentales y sistemas de salud en varios países. En días recientes informó que hackeó el Servicio de Administración Tributaria | Gobierno (SAT).
Según estos medios, su comportamiento responde a un modelo oportunista, orientado a maximizar impacto, visibilidad y ganancias, lo que lo posiciona como un ejemplo claro de la nueva generación de cibercriminales que combinan habilidades técnicas con tácticas de marketing agresivo.
Mantente informado las 24 horas, los 7 días de la semana. Da click en el enlace y descarga nuestra App!